
ISO 27002: qué es, cuáles son sus controles y cómo fortalece la ciberseguridad empresarial
Conoce los 93 controles de ISO/IEC 27002:2022, sus cuatro temas principales y cómo utilizarlos como orientación para fortalecer la seguridad de la información en tu empresa.
Son las 9:15 de la mañana y el equipo de TI recibe una alerta: alguien intentó acceder a información sensible desde una ubicación inusual.
El firewall bloqueó la conexión. El antivirus está actualizado. Las credenciales fueron revocadas y el incidente quedó registrado.
Pero aparece una pregunta más difícil:
Es precisamente en este punto donde ISO 27002 adquiere relevancia. La norma proporciona orientación y buenas prácticas para implementar controles de seguridad de la información y puede utilizarse como apoyo para construir y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI) basado en ISO 27001.
En este artículo explicamos qué es ISO 27002, cómo se relaciona con ISO 27001, cuáles son sus cuatro temas de controles y cómo una empresa puede utilizarla para fortalecer su postura de ciberseguridad.
¿Qué es ISO 27002?
ISO/IEC 27002:2022 es una norma internacional que proporciona orientación sobre controles de seguridad de la información, ciberseguridad y protección de la privacidad.
Mientras ISO 27001 establece los requisitos para implementar un Sistema de Gestión de Seguridad de la Información, ISO 27002 entrega orientación práctica sobre los controles que una organización puede considerar para gestionar sus riesgos.
ISO 27001
Define los requisitos del sistema de gestión, incluida la evaluación y el tratamiento de los riesgos de seguridad de la información.
ISO 27002
Proporciona orientación sobre controles y buenas prácticas que pueden ayudar a tratar los riesgos identificados.
Dicho de una forma sencilla: ISO 27001 define el sistema de gestión; ISO 27002 ayuda a orientar la selección y aplicación de los controles de seguridad que forman parte de ese sistema.
Esto permite pasar de una pregunta general —“¿estamos protegidos?”— a preguntas mucho más concretas:
- ¿Quién tiene acceso a la información?
- ¿Cómo se gestionan los privilegios?
- ¿Qué ocurre cuando un trabajador deja la organización?
- ¿Cómo se detectan y responden los incidentes?
- ¿Cómo se protegen los activos físicos?
- ¿Cómo se gestionan las vulnerabilidades?
- ¿Cómo se protege la información en sistemas y redes?
- ¿Cómo se controla el uso de proveedores y servicios tecnológicos?
Ese nivel de detalle ayuda a transformar una estrategia de seguridad en controles que pueden implementarse, revisarse y mejorarse.
ISO 27002:2022, ¿qué cambió?
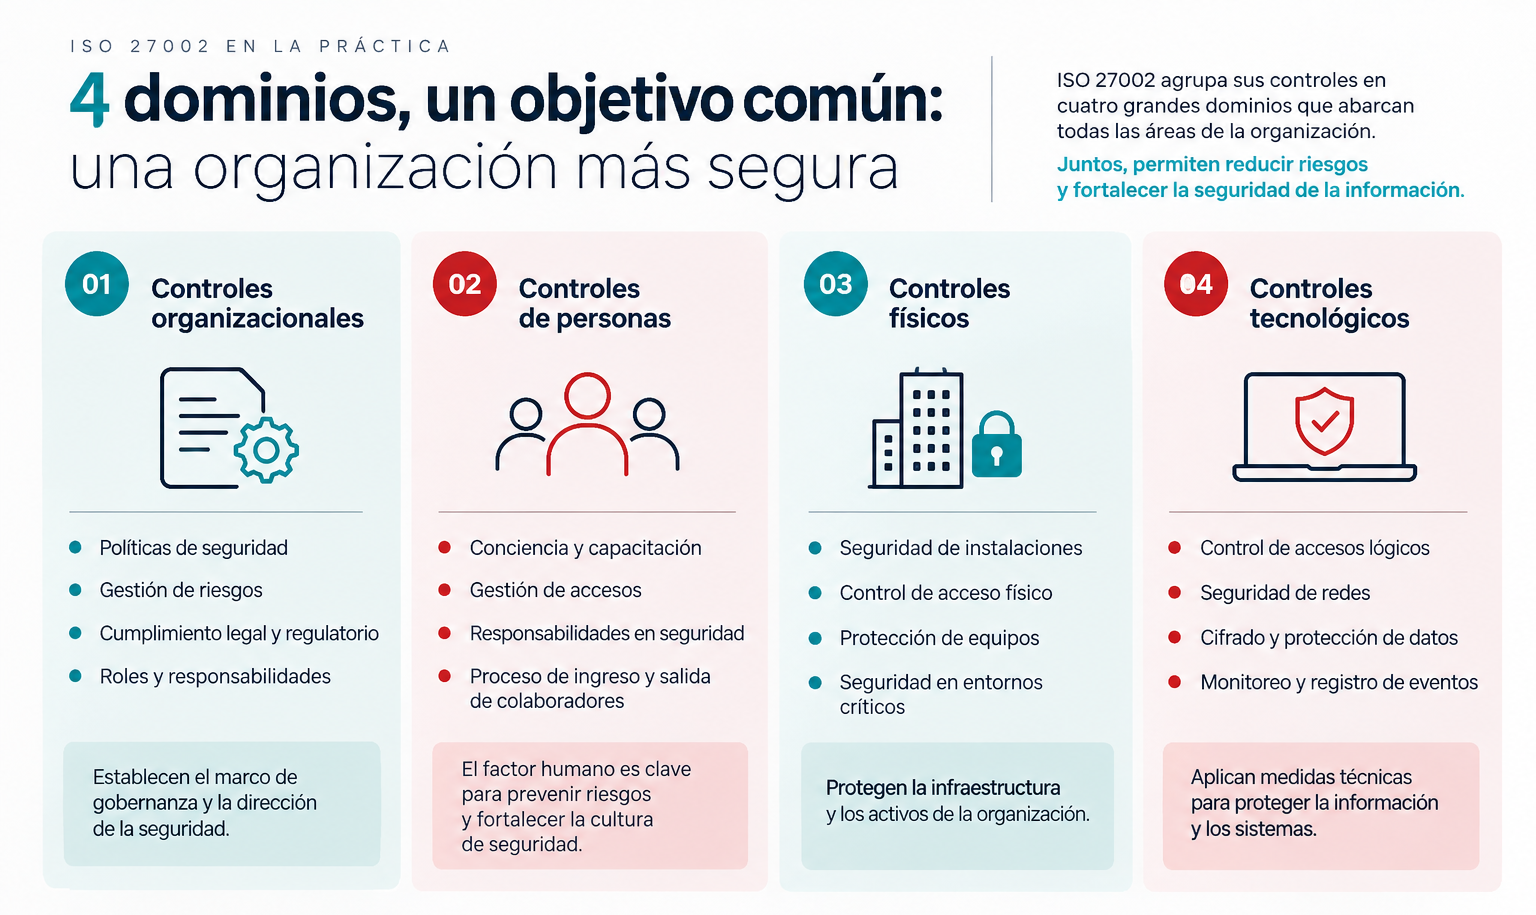
La edición ISO/IEC 27002:2022 reorganizó los controles en cuatro grandes temas y contempla un total de 93 controles.
| Tema | Cantidad de controles | Enfoque |
|---|---|---|
| Organizacionales | 37 | Políticas, gestión de riesgos, proveedores, incidentes y gobierno de seguridad. |
| Personas | 8 | Responsabilidades, capacitación, concientización y ciclo laboral. |
| Físicos | 14 | Protección de instalaciones, equipos y áreas donde se procesa información. |
| Tecnológicos | 34 | Accesos, autenticación, malware, vulnerabilidades, redes y seguridad técnica. |
Esta distribución pone de manifiesto una idea clave: la seguridad no depende únicamente de la tecnología. Un firewall puede estar bien configurado, pero si la organización no controla adecuadamente los accesos, no capacita a sus colaboradores o carece de procedimientos para responder ante incidentes, todavía existen riesgos importantes.
¿Cuáles son los controles de ISO 27002?
Los 93 controles de ISO 27002:2022 abarcan diferentes aspectos de la seguridad de la información. Esto no significa que una empresa deba implementar automáticamente los 93 controles de la misma manera: la selección debe relacionarse con los riesgos, el contexto, los activos y las necesidades de cada organización.
1. Controles organizacionales
Se relacionan con la forma en que la empresa gobierna y administra la seguridad de la información. Incluyen aspectos como:
- Políticas de seguridad.
- Roles y responsabilidades.
- Gestión de activos y riesgos.
- Seguridad en proveedores.
- Gestión de incidentes y continuidad.
- Cumplimiento y seguridad en proyectos y procesos.
- Gestión de la información.
Por ejemplo, una organización puede tener un excelente firewall, pero si nadie tiene claramente definida la responsabilidad sobre las políticas de seguridad o la gestión de incidentes, la tecnología por sí sola no resuelve el problema.
Ejemplo práctico
Una empresa detecta una vulnerabilidad crítica en un servidor. La pregunta no debería ser únicamente “¿cómo la parchamos?”. También debe determinar quién evalúa el riesgo, quién autoriza el cambio, qué procedimiento se sigue, cómo se registra, qué sistemas podrían verse afectados y cómo se valida la corrección.
2. Controles relacionados con las personas
La tecnología puede bloquear un ataque, pero también puede ser un colaborador quien, sin intención, abra la puerta. Estos controles buscan reducir los riesgos asociados al comportamiento y al ciclo laboral de los trabajadores.
- Selección y evaluación del personal.
- Responsabilidades de seguridad.
- Capacitación y concientización.
- Acuerdos de confidencialidad.
- Procesos disciplinarios.
- Gestión de accesos durante cambios de funciones.
- Responsabilidades después de la desvinculación.
Ejemplo práctico
Un trabajador cambia de área y su nuevo cargo requiere menos privilegios, pero sus accesos anteriores nunca se revisan. El problema no está en el firewall: está en el proceso de gestión de accesos y responsabilidades.
3. Controles físicos
No toda amenaza llega por Internet. Un servidor, un notebook corporativo o un dispositivo de almacenamiento también pueden verse afectados por riesgos físicos. Estos controles consideran la protección de:
- Instalaciones y áreas restringidas.
- Equipamiento y centros de procesamiento.
- Dispositivos e información almacenada físicamente.
- Activos frente a amenazas ambientales.
Imagine que una organización tiene sus sistemas correctamente protegidos, pero un equipo con información sensible queda accesible en una zona donde cualquier persona puede ingresar. La seguridad digital puede ser excelente, pero la seguridad física no. Por eso ISO 27002 incorpora ambos ámbitos.
4. Controles tecnológicos
Este es el grupo que más rápidamente solemos asociar con la ciberseguridad. Sus controles abordan mecanismos destinados a proteger sistemas, redes, aplicaciones e información. Entre los temas considerados están:
- Control de acceso y gestión de identidades.
- Autenticación.
- Gestión de vulnerabilidades.
- Protección contra malware.
- Seguridad de redes.
- Registro y monitoreo.
- Respaldos y criptografía.
- Desarrollo seguro y gestión de configuraciones.
- Prevención de fuga de información.
Herramientas como firewalls, MFA, soluciones de protección de endpoints, monitoreo y segmentación de redes pueden formar parte de una estrategia de controles más amplia.
ISO 27001 vs. ISO 27002: ¿cuál es la diferencia?
Aunque ambas normas forman parte de la familia ISO 27000, no cumplen exactamente la misma función.
| ISO 27001 | ISO 27002 |
|---|---|
| Define requisitos para un Sistema de Gestión de Seguridad de la Información (SGSI). | Proporciona orientación sobre controles de seguridad. |
| Contiene requisitos que pueden utilizarse para una certificación. | No es una norma de certificación por sí misma. |
| Se enfoca en la gestión de la seguridad. | Profundiza en controles y buenas prácticas. |
| Requiere gestionar los riesgos de seguridad. | Ayuda a seleccionar e implementar controles. |
| Está orientada a un sistema de gestión. | Está orientada a la implementación de controles. |
ISO 27002 no conduce a una certificación independiente; la certificación del sistema de gestión corresponde a ISO 27001.
Por eso, más que preguntarse “¿mi empresa debe certificarse en ISO 27002?”, conviene plantearse: ¿cómo podemos utilizar ISO 27002 para seleccionar, implementar y mejorar nuestros controles de seguridad?
¿Cómo se relacionan ISO 27001 e ISO 27002?
Podemos imaginar su relación como un proceso que parte de los riesgos del negocio y termina en la revisión y mejora de las medidas implementadas:
Esta relación es importante porque no todos los controles serán necesariamente relevantes de la misma forma para todas las organizaciones. La selección debe considerar el contexto y los riesgos de cada empresa. Implementar ISO 27002 no debería convertirse en un ejercicio de marcar casillas.
¿Cómo implementar controles de ISO 27002 en una empresa?
Una organización puede comenzar con un proceso ordenado que conecte los activos, los riesgos y las medidas de seguridad con las necesidades reales del negocio.
Identificar los activos críticos
Determina qué información, sistemas, aplicaciones, dispositivos y procesos son relevantes para el negocio. No se puede proteger correctamente aquello que no se conoce.
Identificar y evaluar los riesgos
Identifica las amenazas y vulnerabilidades que podrían afectar esos activos. Una matriz de riesgos de ciberseguridad puede ayudar a priorizar las situaciones según probabilidad e impacto.
Determinar qué controles son necesarios
Con los riesgos identificados, determina qué controles resultan apropiados para reducirlos. La selección debe responder a los riesgos y al contexto de la organización.
| Riesgo | Posible control |
|---|---|
| Accesos no autorizados | Gestión de identidades y autenticación multifactor (MFA). |
| Vulnerabilidades sin corregir | Gestión de vulnerabilidades. |
| Ataques a la red | Firewall, segmentación y monitoreo. |
| Pérdida de información | Respaldos y controles de protección de datos. |
| Phishing | Concientización y controles tecnológicos. |
| Falta de respuesta ante incidentes | Procedimientos de gestión y respuesta. |
Implementar los controles
La implementación involucra procesos, personas y tecnología. Por ejemplo, activar MFA también requiere definir quién debe utilizarlo, en qué sistemas, qué excepciones existen, cómo se gestionan los dispositivos y qué ocurre si un usuario pierde su segundo factor.
Medir y revisar
Un control implementado hace dos años no necesariamente continúa siendo efectivo hoy. Revisa su efectividad, los cambios en los riesgos, las nuevas amenazas, los cambios tecnológicos y regulatorios, y los resultados de auditorías e incidentes.
¿Qué beneficios puede aportar ISO 27002?
Reducir riesgos
Permite abordar diferentes dimensiones de la seguridad en lugar de concentrarse únicamente en el perímetro tecnológico.
Ordenar la estrategia de seguridad
Entrega una estructura para identificar qué debe protegerse y cómo hacerlo.
Mejorar la gestión de accesos
Ayuda a establecer controles sobre identidades, privilegios y autenticación.
Fortalecer la respuesta ante incidentes
La seguridad no termina cuando se detecta una amenaza: también se necesitan mecanismos para responder y recuperarse.
Facilitar auditorías y cumplimiento
Una estructura formal de controles facilita demostrar cómo se gestionan determinados riesgos y requisitos.
Alinear tecnología y negocio
Ayuda a que las herramientas respondan a riesgos concretos del negocio, en lugar de funcionar como soluciones aisladas.
¿ISO 27002 reemplaza un firewall o antivirus?
No. ISO 27002 es una referencia para orientar controles de seguridad; no reemplaza las tecnologías necesarias para proteger una infraestructura.
Un firewall puede ser parte de una estrategia de controles, al igual que:
- Autenticación multifactor (MFA).
- Protección de endpoints.
- Gestión de vulnerabilidades.
- Monitoreo.
- Segmentación de redes.
- Respaldos y cifrado.
- Gestión de identidades.
- Sistemas de detección y respuesta.
La clave está en cómo estos controles se integran dentro de una estrategia basada en riesgos. Esto es especialmente importante para organizaciones que ya cuentan con múltiples soluciones de seguridad, pero necesitan determinar si realmente cubren sus riesgos prioritarios.
ISO 27002 y la ciberseguridad empresarial: más allá del cumplimiento
Cumplir un estándar no debería ser el objetivo final. El verdadero valor aparece cuando los controles ayudan a responder una pregunta mucho más importante:
Ese enfoque permite tomar decisiones tecnológicas con mayor fundamento y conectar la ciberseguridad con los objetivos reales del negocio.
Preguntas frecuentes sobre ISO 27002
¿Qué es la norma ISO 27002?
ISO/IEC 27002 es una norma internacional que proporciona orientación sobre controles de seguridad de la información, ciberseguridad y protección de la privacidad. Puede utilizarse como apoyo para seleccionar e implementar controles de acuerdo con los riesgos de una organización.
¿Cuántos controles tiene ISO 27002:2022?
La edición 2022 contempla 93 controles, organizados en cuatro temas: organizacionales, personas, físicos y tecnológicos.
¿Cuál es la diferencia entre ISO 27001 e ISO 27002?
ISO 27001 establece los requisitos para un Sistema de Gestión de Seguridad de la Información (SGSI). ISO 27002 ofrece orientación sobre controles que pueden ayudar a gestionar los riesgos identificados.
¿Una empresa puede certificarse en ISO 27002?
ISO 27002 no es una norma de certificación independiente. La certificación del sistema de gestión de seguridad de la información corresponde a ISO 27001.
¿Es obligatorio implementar los 93 controles?
La selección de controles debe considerar el contexto, los activos, los riesgos y las necesidades de la organización. No se trata de aplicar automáticamente todos los controles de la misma manera, sino de justificar y gestionar las medidas pertinentes.
¿ISO 27002 reemplaza un firewall o antivirus?
No. Es una referencia para orientar controles de seguridad y puede ayudar a integrar herramientas como firewalls, antivirus, MFA, monitoreo, respaldos y segmentación dentro de una estrategia basada en riesgos.
¿Cómo puede una empresa comenzar a aplicar ISO 27002?
Un punto de partida es inventariar los activos críticos, evaluar los riesgos, seleccionar controles apropiados, implementarlos y revisar periódicamente su efectividad.
¿Necesita fortalecer los controles de seguridad de su empresa?
Una estrategia de ciberseguridad efectiva comienza por conocer los riesgos, identificar las brechas y definir qué controles necesita realmente la organización. Conversemos sobre las necesidades de su infraestructura.
Hablemos sobre la seguridad de su empresa →