
Cómo ocurrió el ataque de ransomware, qué datos quedaron expuestos y qué medidas debería tomar su organización para evitar un incidente similar.
En diciembre de 2025, la Clínica Dávila, un centro médico clave en Chile, sufrió un ataque de ransomware por el grupo rusohablante Devman, que exfiltró unos 250 GB de datos sensibles de pacientes. Este incidente expuso vulnerabilidades en el sector salud y activó respuestas de autoridades como el Sernac. El caso resalta la urgencia de fortalecer defensas cibernéticas en instituciones críticas.
Cronología del incidente
El ataque inició el 18 de diciembre de 2025, cuando Devman accedió a sistemas vía una VPN con credenciales débiles idénticas para usuario y contraseña. Los hackers robaron fichas clínicas, resultados médicos sensibles como pruebas de VIH y cédulas de identidad, cifrando además archivos para presionar.
¿Desea proteger a su organización de amenazas similares? Contáctenos para conocer nuestras soluciones de ciberseguridad empresarial.
Contactar a un expertoDemandas de los hackers
Devman exigió rescate por los 250 GB robados, amenazando con divulgar todo si no se pagaba antes del 31 de diciembre. Al no recibirlo, publicaron pruebas como fichas médicas para validar el robo y presionar. Expertos recomendaron no pagar, citando bajos índices de recuperación y riesgos de más ataques.
Respuesta de la clínica y autoridades
La Clínica Dávila activó protocolos de mitigación, contrató forenses digitales y notificó a autoridades, asegurando continuidad operativa. Anunciaron acciones legales y contacto con afectados conforme a la Ley del Consumidor. El Sernac exige transparencia para evitar sanciones por el manejo de datos sensibles.
Consecuencias para pacientes y sector salud
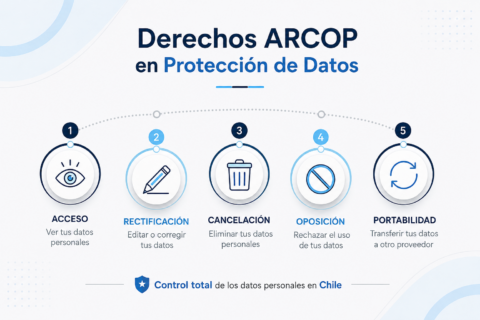
Los pacientes enfrentan riesgos de suplantación, extorsión y discriminación por datos en la dark web. Este ransomware con exfiltración eleva los impactos legales bajo las normativas chilenas de protección de datos.
| Aspecto | Ransomware convencional | Ransomware con exfiltración (Dávila) |
|---|---|---|
| Cifrado de sistemas | Sí | Sí |
| Robo y publicación de datos | No | Sí (250 GB en dark web) |
| Presión adicional | Baja | Alta (chantaje público) |
| Impacto regulatorio | Moderado | Alto (Sernac, PDI) |
Lecciones en ciberseguridad
El hackeo a la Clínica Dávila es uno de los eventos de ciberseguridad más significativos en Chile durante 2025, no solo por el volumen de datos comprometidos, sino también por las implicancias legales, éticas y operativas para la industria de la salud.
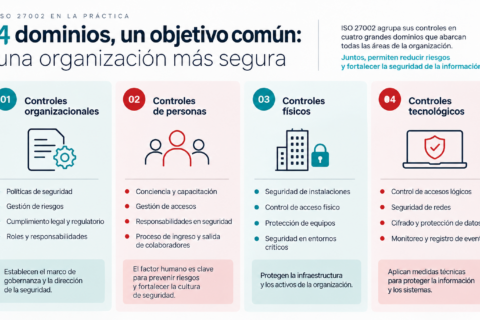
La respuesta institucional, la presión de los hackers y la intervención de órganos reguladores como el SERNAC ponen en relieve la urgencia de elevar los estándares de protección de datos en todos los niveles. Empresas y organizaciones deben considerar una estrategia proactiva en ciberseguridad para reducir el riesgo de incidentes similares en el futuro.
Visite nuestra página de contacto para cotizaciones y consultas profesionales.
Ir a ContactoLea lo último de nuestro blog: Comparativa Fortinet: serie FG vs serie F en rendimiento, seguridad y precio.